Eine zuverlässige Sicherung virtueller Maschinen und Container ist nicht nur im Enterprise-Umfeld essenziell. Auch im Homelab sollte das Thema Backup keinesfalls vernachlässigt werden. Schließlich können Hardwaredefekte, Fehlkonfigurationen oder versehentlich gelöschte Daten jederzeit zum Verlust wichtiger Systeme führen.
Proxmox VE bringt mit vzdump zwar bereits eine integrierte Backup-Funktion mit, allerdings bietet der Proxmox Backup Server (PBS) deutlich umfangreichere Möglichkeiten. Insbesondere Funktionen wie inkrementelle Backups, Deduplizierung, Verschlüsselung und Integritätsprüfungen machen ihn zu einer interessanten Ergänzung für jede Proxmox-Infrastruktur.
Ab wann lohnt sich also der zusätzliche Aufwand für einen eigenen Backup-Server? Genau dieser Frage gehe ich im Laufe dieses Beitrags auf den Grund. Bevor wir uns jedoch mit den Vorteilen des Proxmox Backup Servers beschäftigen, sollten wir zunächst einen Blick auf die integrierte Backup-Lösung von Proxmox VE werfen.
Backups mit Bordmitteln:
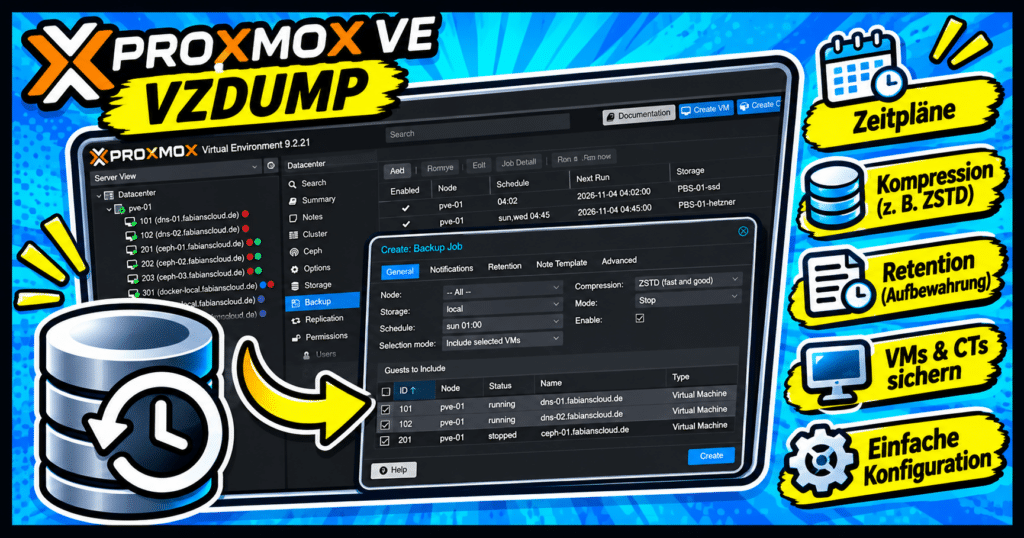
Vzdump ist bei vielen Nutzern die erste Wahl. Das liegt vor allem an der einfachen Bedienung und daran, dass es bereits standardmäßig in Proxmox VE integriert ist. Für kleinere Homelabs und überschaubare Umgebungen mag das zunächst vollkommen ausreichen.
Sobald jedoch größere Datenmengen gesichert oder mehrere Wiederherstellungspunkte effizient vorgehalten werden sollen, stößt vzdump an seine Grenzen. Langfristig ist es daher sinnvoll, sich mit einer leistungsfähigeren Backup-Lösung wie PBS auseinanderzusetzen.
Proxmox erstellt hier ausschließlich vollständige Backups (Full-Backups). Bei jedem Sicherungslauf werden sämtliche VM- und Container-Daten erneut gelesen, komprimiert und zusammen mit der jeweiligen Konfiguration in einer Archivdatei, beispielsweise im Format .vma.zst, auf dem Backup-Storage abgelegt. Bei kleineren virtuellen Maschinen ist das in der Regel unproblematisch.
Sobald jedoch größere Datenbestände ins Spiel kommen, stößt dieses Verfahren schnell an seine Grenzen. Eine VM mit mehreren Terabyte Speicherplatz benötigt entsprechend lange für die Sicherung und erzeugt bei jedem Durchlauf ein vollständiges Backup. Das kostet nicht nur Zeit und Speicherplatz, sondern schränkt auch die mögliche Häufigkeit der Sicherungen ein.
Gerade bei großen VMs oder Fileservern wird dieses Verfahren zunehmend ineffizient. Selbst eine nächtliche Sicherung kann problematisch werden, wenn beispielsweise eine intensiv genutzte private Cloud wie Nextcloud, ownCloud oder OpenCloud von der ganzen Familie verwendet wird.
Dabei müssen nicht nur große Datenmengen verarbeitet werden – auch die verfügbare Netzwerkbandbreite und der vorhandene Speicherplatz können schnell zum begrenzenden Faktor werden. Schließlich verfügt nicht jeder Homelab-Betreiber über eine 2,5-Gbit/s-Anbindung zur NAS oder ausreichend Speicherkapazität, um regelmäßig vollständige Backups abzulegen.
💡 Gut zu wissen:
Vzdump bietet drei Sicherungsmodi: Snapshot ermöglicht Backups im laufenden Betrieb mit minimaler Unterbrechung, Stop fährt den Gast für eine möglichst konsistente Sicherung herunter und Suspend pausiert ihn kurzzeitig. Die Backups werden als Archive gespeichert und können mit gzip, lzo, zstd oder pizg komprimiert werden.
Proxmox Backup Server:
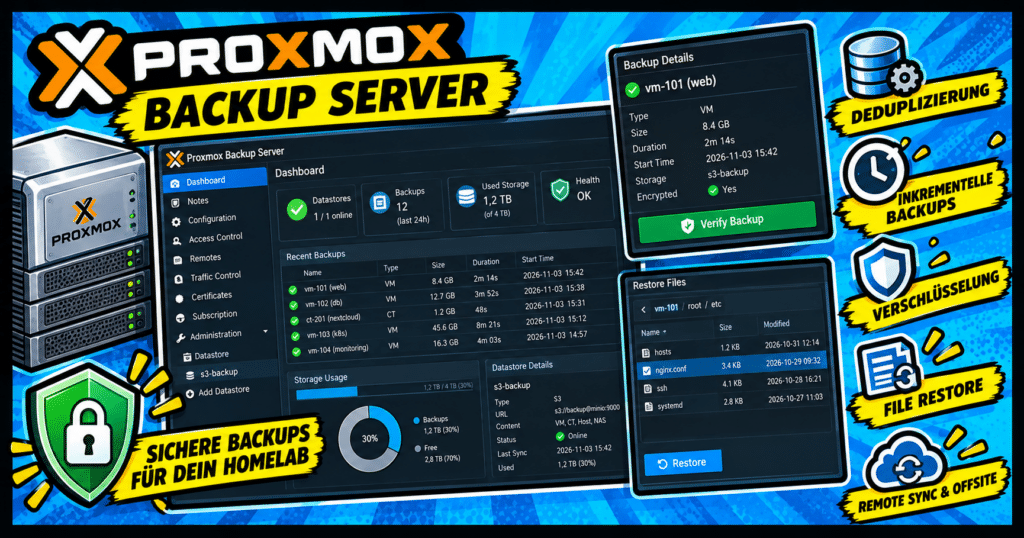
Bereits seit 2020 bietet Proxmox neben der integrierten Backup-Lösung vzdump einen eigenen Backup-Server an (PBS). Steigende Datenmengen, der Wunsch nach häufigeren Sicherungsintervallen und kürzeren Wiederherstellungszeiten haben eine leistungsfähigere Backup-Lösung erforderlich gemacht. Seitdem wurde PBS kontinuierlich weiterentwickelt.
Neuere Versionen unterstützen inzwischen sogar die Speicherung von Backups auf S3-kompatiblen Objektspeichern. Bevor wir uns die Einsatzmöglichkeiten und Vorteile im Homelab genauer ansehen, werfen wir zunächst einen Blick auf die wichtigsten Funktionen und Key-Features von PBS:
1. Deduplizierung:
Einer der größten Vorteile von PBS ist die integrierte Deduplizierung. Hierfür zerlegt PBS die zu sichernden Daten in kleinere Datenblöcke, sogenannte Chunks. Jeder Chunk erhält einen eindeutigen Hashwert. Anhand dieser Hashwerte kann PBS erkennen, ob ein Datenblock bereits vorhanden ist.
Das ist besonders interessant, wenn du mehrere virtuelle Maschinen mit ähnlichen Betriebssystemen betreibst. Stell dir beispielsweise drei Ubuntu-Server vor. Alle drei VMs enthalten dieselben Betriebssystemdateien, Bibliotheken und Programme. Ohne Deduplizierung würden diese Daten bei jeder VM separat gespeichert werden.
PBS erkennt hingegen identische Datenblöcke und speichert sie nur einmal. Andere Backups referenzieren anschließend die bereits vorhandenen Chunks. Das spart erheblich Speicherplatz, insbesondere bei größeren Virtualisierungsumgebungen mit vielen ähnlichen VMs.
Auch die Übertragung externer Backups profitiert erheblich von der Deduplizierung. Da bereits gesicherte Daten nicht erneut vollständig übertragen werden müssen, lassen sich auch über einen herkömmlichen DSL-Anschluss regelmäßige Offsite-Backups realisieren, ohne dass die begrenzte Upload-Bandbreite zum unnötigen Flaschenhals wird.
So kann ich dank der Deduplizierung mehrmals pro Woche meine wichtigsten virtuellen Maschinen in einem S3-kompatiblen Objektspeicher bei Hetzner sichern. Dadurch liegen selbst bei einem Ausfall oder Verlust der lokalen Infrastruktur aktuelle Sicherungen außerhalb des eigenen Homelabs bereit.
💡 Gut zu wissen:
Durch die Deduplizierung lässt sich der Speicherbedarf häufig um den Faktor 10 bis 15 reduzieren. Bei vielen gleichartigen VMs und wenigen Änderungen sind sogar Faktoren von 100 und mehr möglich. Verschlüsselte Dateisysteme innerhalb der VMs können die Effizienz hingegen deutlich verringern. Wie viel Speicherplatz du tatsächlich sparst, hängt stark von deinen Daten ab.
2. Inkrementelle Sicherungen:
Ein weiterer großer Vorteil des Proxmox Backup Servers sind inkrementelle Backups. Während bei klassischen vollständigen Backups die Daten einer VM bei jedem Sicherungslauf erneut verarbeitet und übertragen werden müssen, arbeitet PBS auf Chunk-Basis.
Dabei werden die zu sichernden Daten in einzelne Blöcke zerlegt und mit den bereits im Datastore vorhandenen Blöcken abgeglichen. Sind identische Datenblöcke bereits vorhanden, müssen diese nicht erneut übertragen oder gespeichert werden. Stattdessen werden sie lediglich referenziert. Nur tatsächlich neue oder veränderte Datenblöcke müssen übertragen und abgelegt werden.
Wie PBS erkennt, welche Daten sich verändert haben, hängt vom jeweiligen Gasttyp ab. Bei virtuellen Maschinen kommen QEMU Dirty Bitmaps zum Einsatz. Diese markieren, welche Blöcke eines virtuellen Laufwerks seit der letzten Sicherung verändert wurden. PBS kann dadurch gezielt nur die betroffenen Bereiche auslesen.
Bei LXC-Containern funktioniert das anders: Da hier dateibasiert gesichert wird, verwendet PBS einen Rolling-Hash-Algorithmus (Buzhash), um dynamische Chunk-Grenzen zu erkennen und unveränderte Datenblöcke wiederzuverwenden.
Das Ergebnis: Nach der initialen Vollsicherung müssen bei nachfolgenden Backups nur noch die tatsächlich relevanten Änderungen verarbeitet und übertragen werden. Das reduziert sowohl den Netzwerkverkehr als auch die benötigte Speicherkapazität erheblich und ermöglicht deutlich häufigere Sicherungsintervalle.
All das klingt zunächst recht kompliziert. Wie das Ganze in der Praxis abläuft, lässt sich jedoch recht einfach veranschaulichen:
| Backup | Neue Daten | Bereits vorhandene Daten |
|---|---|---|
| Tag 1 | 20 GB | 0 GB |
| Tag 2 | 2 GB | 18 GB |
| Tag 3 | 1 GB | 19 GB |
| Tag 4 | 500 MB | 19,5 GB |
Das erste Backup einer VM sichert zunächst den gesamten Datenbestand. Bei allen weiteren Sicherungen werden nur noch neue oder veränderte Chunks übertragen. Aus Sicht des Clients arbeitet PBS somit inkrementell. Auf dem Datastore wird hingegen jeder Sicherungsstand als eigenständiges vollständiges Backup behandelt.
Dadurch lassen sich einzelne Wiederherstellungspunkte unabhängig voneinander wiederherstellen. Es gibt also keine voneinander abhängigen Voll-, Inkrementell oder Differenzial-Backup-Ketten, bei denen ein beschädigtes Glied die Wiederherstellung weiterer Sicherungsstände gefährden könnte.
💡 Gut zu wissen:
Ein erfolgreiches Backup ist noch lange keine Garantie für eine erfolgreiche Wiederherstellung. Teste deine Restores deshalb regelmäßig – auch wenn sämtliche Backup-Jobs fehlerfrei durchlaufen. Simuliere ruhig einmal den vollständigen Ausfall einer VM oder eines Hosts. Denn was im Ernstfall zählt, ist ausschließlich die funktionierende Wiederherstellung!
3. Datenintegrität:
Backups sind nur dann sinnvoll, wenn du dich im Ernstfall auch auf sie verlassen kannst. PBS bietet deshalb verschiedene Mechanismen, um die Integrität der gespeicherten Daten sicherzustellen. Eine zentrale Rolle spielen dabei die sogenannten Verify Jobs.
Bei einer Verifikation liest PBS die gespeicherten Chunks aus dem Datastore, berechnet deren SHA-256-Prüfsummen erneut und vergleicht diese mit den ursprünglich hinterlegten Prüfsummen. Auf diese Weise lassen sich beschädigte Datenblöcke, beispielsweise durch Bit Rot, frühzeitig erkennen.
Verify Jobs lassen sich manuell oder zeitgesteuert ausführen und sollten fester Bestandteil der Backup-Wartung sein. Ich lasse sie täglich laufen. Für ein typisches Homelab dürfte jedoch auch ein wöchentlicher Prüfzyklus vollkommen ausreichend sein.
Wenn der PBS-Datastore auf einem ZFS-Dateisystem liegt, kannst du zusätzlich einen ZFS Scrub durchführen. Dieser überprüft die Integrität der auf dem Storage gespeicherten Daten und kann erkannte Fehler bei vorhandener Redundanz automatisch korrigieren. Während Verify Jobs also die Integrität der PBS-Backups überprüfen, kontrolliert ZFS Scrubbing die darunterliegende Speicherebene.
Für die regelmäßige Wartung des Datastores stehen im Proxmox Backup Server außerdem zwei weitere Funktionen zur Verfügung:
- Prune Jobs: Entfernen alte Wiederherstellungspunkte anhand definierter Aufbewahrungsrichtlinien. Der dadurch frei werdende Speicherplatz wird allerdings noch nicht unmittelbar freigegeben.
- Garbage Collection: Entfernt anschließend alle Daten-Chunks, die von keinem Backup mehr referenziert werden, und gibt dadurch den belegten Speicherplatz wieder frei.
💡 Gut zu wissen:
PBS speichert die Backup-Daten intern in einzelnen Chunks mit einer Größe von bis zu 4 MB, die im jeweiligen Datastore verwaltet werden. Dadurch entstehen viele verteilte Lese- und Schreibzugriffe (Random-I/O). Verzichte daher möglichst auf HDDs und setze für den PBS-Datastore auf SSDs.
4. Verschlüsselung:
Ein weiterer wichtiger Vorteil des Proxmox Backup Servers ist die Möglichkeit zur clientseitigen Verschlüsselung (Client-Side Encryption). Dabei werden die Backup-Daten bereits auf dem Proxmox-VE-Host verschlüsselt, bevor sie an den Backup-Server übertragen werden.
PBS speichert somit ausschließlich verschlüsselte Daten und benötigt den eigentlichen Schlüssel nicht, um die Backups entgegenzunehmen und abzulegen. Gerade in Zeiten von Ransomware und Datendiebstahl ist das ein wichtiger Sicherheitsaspekt. Nach dem Zero-Trust-Prinzip solltest du auch dem Backup-Server nicht uneingeschränkt vertrauen.
Schließlich könnte ein Angreifer durch eine Sicherheitslücke Zugriff auf das System erlangen oder sogar physischen Zugriff auf die Hardware bekommen. Liegen die Backups dort unverschlüsselt, kann er unter Umständen auf sämtliche gesicherten Daten zugreifen.Durch die clientseitige Verschlüsselung bleibt dieser Zugriff verwehrt.
💡 Gut zu wissen:
Den Verschlüsselungsschlüssel musst du unbedingt separat und sicher aufbewahren. Geht er verloren, ist eine Wiederherstellung der verschlüsselten Backups nicht mehr möglich.
5. Dateiewiederherstellung:
Ein weiterer Vorteil des Proxmox Backup Servers ist die Möglichkeit, einzelne Dateien oder Verzeichnisse aus einem Backup wiederherzustellen. Du musst also nicht zwangsläufig eine komplette virtuelle Maschine zurückspielen, wenn beispielsweise versehentlich eine wichtige Konfigurationsdatei oder eine Excel-Tabelle gelöscht wurde.
Gerade bei solchen alltäglichen Missgeschicken ist der File Restore besonders praktisch. Die Funktion findest du in der Proxmox-GUI unter → Backup → File Restore. Im Hintergrund startet Proxmox dafür eine temporäre Minimal-VM, die das Backup schreibgeschützt einbindet und einen Dateibrowser zur Verfügung stellt.
Darüber kannst du durch die Partitionen und Verzeichnisse navigieren und gezielt die benötigten Dateien auswählen. Über Download as lassen sich die ausgewählten Dateien anschließend als Archiv auf deinen lokalen Rechner herunterladen. Von dort kannst du sie manuell auf das ursprüngliche System übertragen. Eine direkte Wiederherstellung einzelner Dateien in die laufende VM funktioniert nicht.
💡 Gut zu wissen:
Der File Restore ist praktisch, ersetzt aber keine anwendungsspezifischen Backups. Gerade bei Datenbanken oder schreibintensiven Applikationen solltest du weiterhin maßgeschneiderte, konsistente Sicherungen erstellen. Ein VM-Backup allein garantiert nicht, dass sich jede Anwendung im gewünschten Zustand wiederherstellen lässt.
6. Remote Sync und Offsite-Backups:
Ein Sicherung am selben Standort schützt dich längst nicht vor allen möglichen Ausfallszenarien. Was passiert beispielsweise, wenn ein Brand entsteht oder ein Einbruch stattfindet? Im schlimmsten Fall gehen nicht nur deine Produktivsysteme, sondern auch sämtliche Backups verloren. Zum Glück kannst du Datastores zwischen mehreren PBS-Instanzen synchronisieren.
Besonders interessant wird es, wenn du nicht einfach zwei PBS-Systeme parallel mit Backups versorgst, sondern diese kaskadierst. Eine mögliche Architektur besteht aus zwei Backup-Servern:
- Lokaler PBS: Dieser befindet sich in deinem Homelab und ist direkt mit deinen Proxmox-VE-Hosts verbunden. Seine Aufgabe ist die schnelle Sicherung und Wiederherstellung deiner virtuellen Maschinen und Container. Hier kannst du beispielsweise kurze Aufbewahrungszeiträume von einigen Tagen oder Wochen definieren.
- Remote PBS: Die zweite Instanz steht an einem anderen Standort, beispielsweise bei einem Familienmitglied, in einem externen Rechenzentrum oder in der Cloud. Sie dient als zusätzliche Sicherungsebene für den Katastrophenfall und kann deutlich längere Aufbewahrungszeiträume abdecken.
Der entscheidende Vorteil dieser Architektur liegt im Pull-Prinzip. Anstatt dass der lokale PBS seine Backups aktiv an den entfernten Server überträgt, startet der Remote-PBS einen Sync-Job und holt sich die benötigten Daten selbstständig vom lokalen PBS ab. Das bringt einen erheblichen Sicherheitsgewinn:
Der lokale Proxmox-Cluster und der lokale Backup-Server benötigen keine Zugangsdaten für den Remote-PBS. Selbst wenn ein Angreifer die gesamte lokale Infrastruktur kompromittiert, erhält er dadurch nicht automatisch Zugriff auf den entfernten Backup-Server. Die dort gespeicherten Sicherungen können somit nicht ohne Weiteres gelöscht oder manipuliert werden.
Ein weiterer Vorteil ist die effiziente Übertragung. Da PBS bereits vorhandene Daten-Chunks wiederverwendet, müssen bei nachfolgenden Synchronisierungen grundsätzlich nur neue beziehungsweise noch nicht vorhandene Chunks übertragen werden. Das reduziert den benötigten Netzwerkverkehr erheblich und macht Offsite-Backups auch über langsamere Internetverbindungen interessant.
Gerade im Hinblick auf Ransomware ist diese Trennung besonders wichtig. Angreifer versuchen häufig nicht nur, Produktivsysteme zu verschlüsseln, sondern gezielt auch vorhandene Backups zu löschen oder unbrauchbar zu machen. Ein räumlich getrennter Backup-Server mit eigenständigen Zugangsdaten und einer unabhängigen Aufbewahrungsrichtlinie erschwert das erheblich.
Für zusätzlichen Schutz solltest du darauf achten, dass der Remote-PBS nicht einfach alle Löschungen und Änderungen des lokalen Systems übernimmt. Insbesondere die Option zum Entfernen nicht mehr vorhandener Sicherungen bei Sync-Jobs sollte bewusst konfiguriert werden. Ergänzend können unveränderbare Speicher, beispielsweise über S3 Object Lock für mehr Sicherheit sorgen.
Damit erhältst du eine mehrstufige Backup-Architektur: Der lokale PBS ermöglicht schnelle Wiederherstellungen im Alltag, während der entfernte PBS als zusätzliche Absicherung bei einem schwerwiegenden Sicherheitsvorfall oder dem vollständigen Verlust deines Homelabs dient.
💡 Gut zu wissen:
PBS und PVE basieren beide auf Debian. Daher lässt sich PBS direkt auf dem Hypervisor mit eigenem Plattenpool installieren oder alternativ als VM bzw. LXC betreiben. Sinnvoll ist das vor allem, wenn noch ein Offsite-PBS genutzt wird oder Homelab-Backups auf einem externem Cloudspeicher landen.
PBS oder doch lieber vzdump?
Mit vzdump bietet Proxmox VE bereits eine solide Basis für VM- und Container-Backups. Die Einrichtung ist unkompliziert und die ersten Sicherungen sind schnell eingerichtet. Gerade in Homelabs mit nur einem Hypervisor kann das vollkommen ausreichen.
Allerdings mangelt es im Homelab häufig an verfügbarem Speicherplatz. Zwar bietet vzdump bereits eine Komprimierung der Backups, eine integrierte Deduplizierung gibt es jedoch nicht. Hier kann beispielsweise ZFS mit seiner eigenen Deduplizierung ansetzen, allerdings ist diese ressourcenintensiv und sollte nicht ohne vorherige Überlegung aktiviert werden.
Auch Funktionen wie clientseitige Verschlüsselung und Remote Sync sind für viele kleinere Homelabs ein Overkill. Sobald die Infrastruktur jedoch wächst oder höhere Anforderungen an Datensicherheit und Wiederherstellbarkeit gestellt werden, spielt PBS seine Stärken aus.
Im Enterprise-Umfeld führt meiner Meinung nach kaum ein Weg am Proxmox Backup Server vorbei. Externe Backups, Verschlüsselung und regelmäßige Integritätsprüfungen sind hier keine optionalen Zusatzfunktionen, sondern grundlegende Bestandteile eines zuverlässigen und sicheren IT-Betriebs.
Nicht selten werden im Enterprise-Umfeld auch Disk-to-Disk-to-Tape-Backups (D2D2T) benötigt. Auch hierfür bietet PBS Unterstützung und kann sowohl LTO-Standalone-Laufwerke als auch Tape-Libraries ansprechen. Diese Methode mag etwas altbacken wirken, bietet aber einen entscheidenden Sicherheitsvorteil:
Ein offline gelagertes Band besitzt keine IP-Adresse und bietet somit eine zusätzliche Schutzschicht gegen Cyberangriffe. Darüber hinaus sind LTO-Bänder vergleichsweise kostengünstig und eignen sich hervorragend für die Langzeitarchivierung.
Man denke nur an gesetzliche Aufbewahrungsfristen von bis zu zehn Jahren. Da stellt sich durchaus die Frage: Läuft eine Festplatte nach zehn Jahren Lagerung überhaupt noch zuverlässig an – und das ganz ohne beunruhigendes Klackern der Köpfe? Da ist mir persönlich ein verschlüsseltes Band doch lieber.