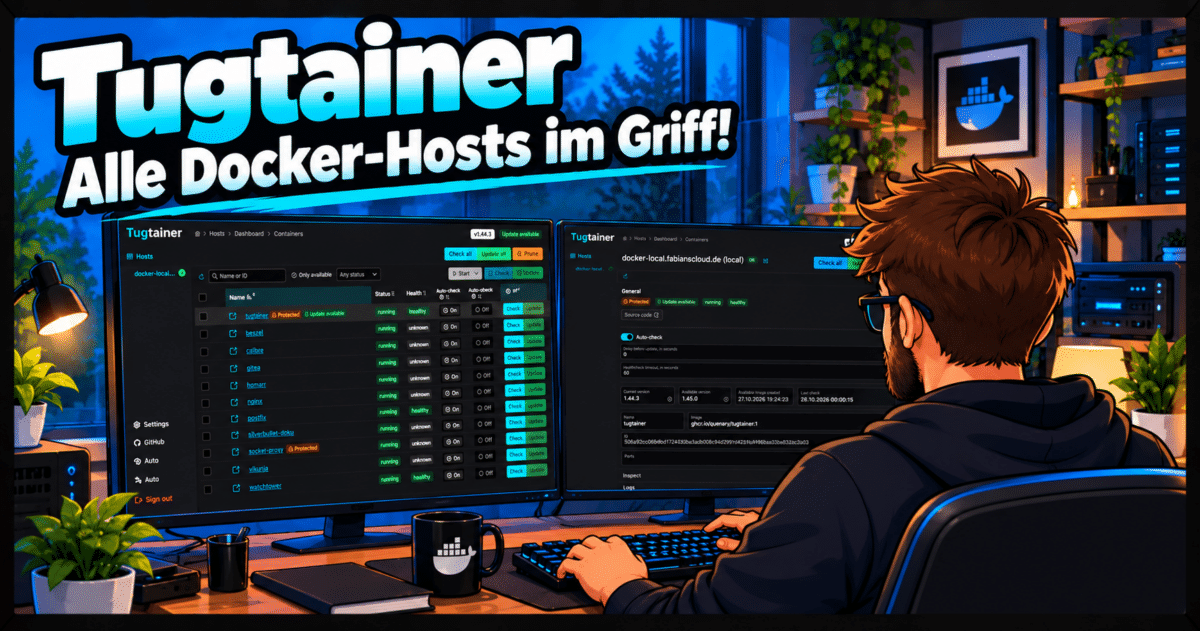
Wer kennt es nicht? Mit der Zeit sammeln sich immer mehr Docker-Container an, verteilt auf unterschiedliche Hosts. Hier läuft ein kleiner Dienst, dort eine Datenbank und auf dem nächsten Server gleich ein ganzer Schwung an Anwendungen. Doch irgendwann stellt sich die Frage: Welche Container laufen eigentlich wo und für welche Images gibt es bereits Updates?
Tools wie Watchtower können dabei helfen, neue Image-Versionen zu erkennen und Benachrichtigungen zu versenden. Doch gerade in größeren Umgebungen verliert man schnell den Überblick. Benachrichtigungen gehen im Nachrichtenstrom unter, und die Verwaltung vieler Docker-Hosts wird zunehmend unübersichtlich.
Was also tun, wenn nicht nur ein oder zwei solcher Instanzen existieren, sondern gleich ein Dutzend Docker-Server verwaltet werden müssen? Hier kommt Tugtainer ins Spiel. Dank der übersichtlichen Weboberfläche erkennst du innerhalb weniger Sekunden, welche Container aktualisiert werden müssen. Obendrein kannst du Updates auch vollständig automatisieren.
Was hat Tugtainer alles zu bieten?
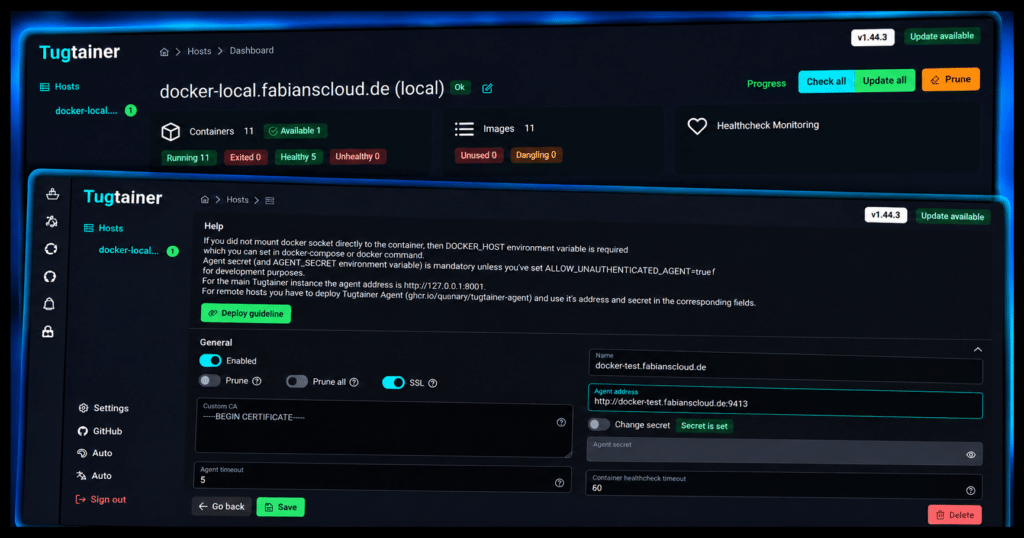
Das Tool bringt zahlreiche Funktionen mit, die dir die Verwaltung mehrerer Docker-Hosts und Dutzender Container erleichtern. In der Weboberfläche kannst du deine Umgebung zentral verwalten und die wichtigsten Aufgaben direkt erledigen. Dabei geht es längst nicht nur um Updates.
Auch bei der Überwachung und Wartung nimmt dir Tugtainer einiges an Arbeit ab. Das Tool überwacht den Zustand deiner Container, kann fehlerhafte Container automatisch neu starten und dich über verschiedene Benachrichtigungsdienste auf dem Laufenden halten. Nicht mehr benötigte Images lassen sich ebenfalls automatisch oder manuell entfernen.
Natürlich unterstützt Tugtainer auch private Container-Registries und die Verwaltung miteinander verknüpfter Container. Du möchtest einen Container neu starten oder stoppen? Das erledigst du bequem mit wenigen Klicks direkt über die Weboberfläche.
Und falls ein Update doch einmal schiefgeht, musst du dich nicht erst per SSH auf dem jeweiligen Docker-Host anmelden und mühsam die Logs durchsuchen. Stattdessen kannst du die Protokolle direkt in Tugtainer aufrufen und der Ursache auf den Grund gehen. Damit vereint Tugtainer zahlreiche Funktionen zur Containerverwaltung in einer zentralen Lösung.
Du möchtest dich auf die Prüfung verfügbarer Updates beschränken oder festlegen, welche Aktionen Tugtainer ausführen darf? Mit einem optionalen Socket-Proxy kannst du die Berechtigungen für jeden Docker-Host individuell steuern und den Zugriff gezielt auf die benötigten Funktionen beschränken.
Ich selbst nutze Tugtainer hauptsächlich für Update-Benachrichtigungen und lasse ausgewählte Container automatisch aktualisieren. Wenn ich Updates manuell über die Weboberfläche einspiele, prüfe ich vorher kurz, welche Versionsänderung ansteht – ob Patch-, Minor- oder Major-Update.
Sollte dabei doch einmal etwas schiefgehen, sind die integrierte Loganzeige und die direkt in der Weboberfläche verfügbaren Informationen aus docker inspect besonders hilfreich. So lassen sich Fehler schnell eingrenzen. Muss allerdings das Compose-File angepasst werden, führt kein Weg daran vorbei, sich per SSH auf dem jeweiligen Docker-Host anzumelden.
💡 Gut zu wissen: Auf jedem Docker-Host wird ein Tugtainer-Agent benötigt. Ein Socket-Proxy ist optional, aber zur Einschränkung der Zugriffsrechte in Docker empfehlenswert. Die Agenten unterstützen TLS und benötigen jeweils ein individuelles Secret zur Authentifizierung. Mehr gibt es in puncto Sicherheitsdesign gar nicht zu sagen.
Welche Alternativen gibt es?
Im Docker-Universum existieren zahlreiche Lösungen, um Container auf dem neuesten Stand zu halten. Da stellt sich natürlich die Frage: Warum stelle ich ausgerechnet Tugtainer vor? Schließlich sind Tools wie Watchtower und What’s Up Docker (WUD) in der Homelab-Community längst bekannt. Was macht Tugtainer also anders und für wen lohnt sich ein Blick auf die Alternativen?
Watchtower – Simpel & 1A für Homelabs:
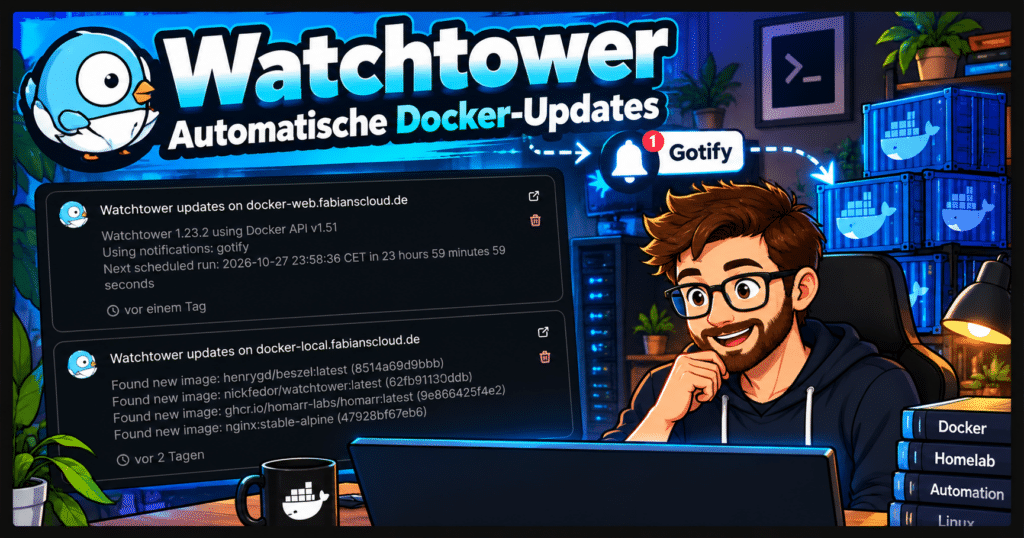
Der Service konzentriert sich vor allem darauf, verfügbare Image-Updates zu erkennen, Benachrichtigungen zu versenden und Container bei Bedarf automatisch zu aktualisieren. Eine zentrale Verwaltung mehrerer Docker-Hosts über eine gemeinsame Weboberfläche gehört dagegen nicht zum Funktionsumfang.
Ich habe lange Zeit auf Watchtower gesetzt. Das Projekt wurde zwischenzeitlich zwar etwas stiefmütterlich behandelt, wird inzwischen aber von Nicholas Fedor weiterentwickelt. Bestehende Compose-Dateien müssen – abgesehen von der Imagequelle – in der Regel nicht angepasst werden.
Das Tool lässt sich direkt mit Gotify verbinden, benötigt kaum Ressourcen und lief bei mir jahrelang zuverlässig. Gerade für kleinere Umgebungen ist es daher eine unkomplizierte Lösung. Irgendwann kommt jedoch der Punkt, an dem man nicht mehr mehrere Benachrichtigungen durchgehen, sich manuell auf den jeweiligen Hosts anmelden und die Updates einzeln einspielen möchte.
WUD – Vielseitig & GitOps-freundlich:
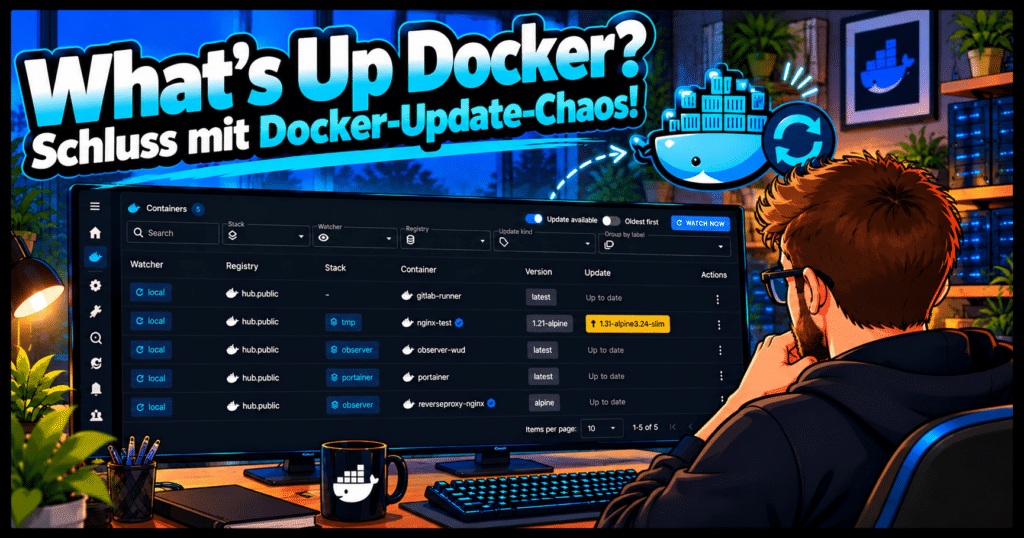
Dieser Dienst bietet umfangreiche Möglichkeiten, verfügbare Updates zu erkennen, Benachrichtigungen zu versenden und Aktualisierungen direkt durchzuführen. Der Funktionsumfang ist damit grundsätzlich mit Tugtainer vergleichbar. Der administrative Aufwand bei der Anbindung entfernter Docker-Hosts hat mich allerdings bisher davon abgehalten, WUD produktiv einzusetzen.
Für eine verschlüsselte Verbindung zu entfernten Docker-Hosts kannst du beispielsweise SSH-Tunnel verwenden. Dafür musst du entweder für jeden Tunnel einen eigenen Container auf dem WUD-Host betreiben oder eine dedizierte Systemd-Unit einrichten. Und am Ende brauchst du das Ganze um den Docker Socket durchzureichen.
Alternativ kannst du auf jedem Docker-Host einen eigenen Reverse Proxy betreiben, der die TLS-Terminierung zur Docker-API übernimmt. Beide Ansätze bedeuten für mich jedoch einen unverhältnismäßig hohen Aufwand und sind deshalb ein klares K.-o.-Kriterium.
Ein echter Pluspunkt von WUD ist die flexible Konfiguration über Labels in den Compose-Dateien. Gerade wenn du GitOps praktizierst, ist das interessant: Schließlich möchtest du auch die Update-Überwachung deiner Container versioniert in Git verwalten, anstatt die Einstellungen manuell über eine Weboberfläche zusammenzuklicken.
Wer bereits mit GitOps arbeitet, setzt in der Regel auch Kubernetes ein. Dafür bringt WUD einen nativen Kubernetes-Watcher mit, mit dem sich auch in K8s-Clustern prüfen lässt, ob neue Container-Images verfügbar sind. Darüber hinaus unterstützt das Tool die Verwaltung mehrerer Benutzer mit unterschiedlichen Berechtigungen.
💡 Gut zu wissen: Tugtainer unterstützt ebenfalls ein paar wenige Labels. Diese beiden sind besonders nützlich:
- dev.quenary.tugtainer.protected=true: Verhindert Stoppen und Updates über Tugtainer, erlaubt aber Update-Checks.
- dev.quenary.tugtainer.depends_on=“db,cache“: Definiert Container-Abhängigkeiten, auch projektübergreifend.